Diplomatura en Ciberseguridad y Protección de Activos de Información
Formar directores capaces de gobernar la protección de activos de información de un grupo empresarial con varias unidades de negocio, gestionando el riesgo de terceros, el cumplimiento normativo multi-jurisdicción, la respuesta a incidentes y la cultura de seguridad como un programa único, y comunicando ese programa con honestidad ante el directorio.
- Modalidad
- Virtual
- Duración
- 12 semanas
- Carga horaria
- 90 h reloj
- Inicio
- Fechas de inicio a confirmar
Por qué este programa
Este programa NO enseña a programar ni a operar herramientas técnicas de ciberseguridad: enseña a GESTIONAR y GOBERNAR la protección de los activos de información de un grupo empresarial, el mismo enfoque de gestión ya presente en el curso de seguridad de la información para no informáticos (C2.3), ahora elevado a escala de grupo.
Destinatarios
Directores y gerentes de seguridad de la información que conducen o van a conducir esa función en un grupo empresarial con varias unidades de negocio, SIN formación técnica en programación
Qué vas a lograr
- Consolidar el mapa de activos de información de varias unidades de negocio y diseñar el modelo de gobierno de la función a escala de grupo.
- Gestionar el riesgo de terceros y proveedores tecnológicos que operan con distintas unidades del grupo.
- Armonizar el cumplimiento de la normativa de protección de datos entre distintas jurisdicciones sin uniformar lo que no corresponde.
- Gobernar la gestión de identidades y accesos, y la respuesta a incidentes, cuando varias unidades comparten o no comparten sistemas.
Plan de estudios
Módulo 1: Gobierno de la función a escala de grupo
- De proteger una empresa a gobernar los activos de un grupo
- Mapa de activos de información del grupo
- Modelo de gobierno: el CISO de grupo
Módulo 2: Riesgo de terceros y cumplimiento
- Riesgo de proveedores y terceros tecnológicos
- Cumplimiento normativo multi-jurisdicción
- Gestión de identidades y accesos de grupo
Módulo 3: Incidentes y cultura de grupo
- Cuándo un incidente local escala a incidente de grupo
- Comunicación y notificación de brechas de datos
- Cultura de seguridad de la información a escala de grupo
Módulo 4: Gobierno, métricas y decisión
- Métricas de ciberseguridad para el directorio
- Presentar el programa ante el directorio
- Integración del programa completo y cierre
Equipo docente
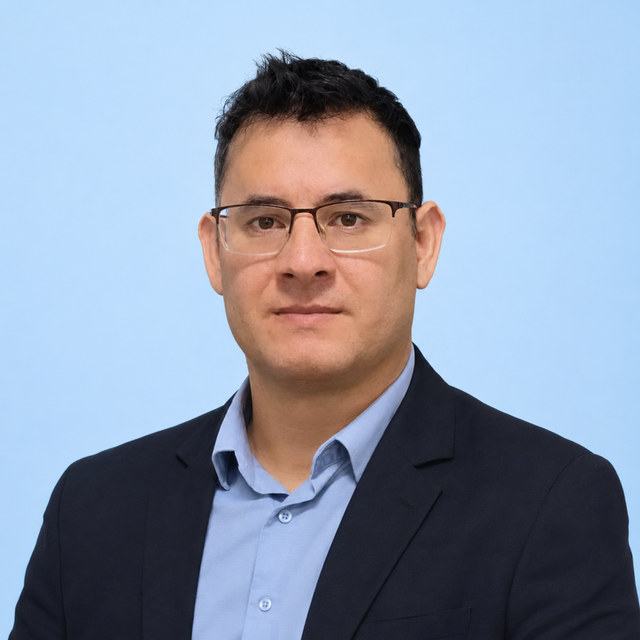
Alejandro Alves
Coordinación académica
Especialista en seguridad pública, crimen organizado y prospección estratégica, con amplia formación en diferentes casas de estudio y casi veinte años de experiencia. Co-Founder & CEO de Advisory 360 y autor del Sistema A360.
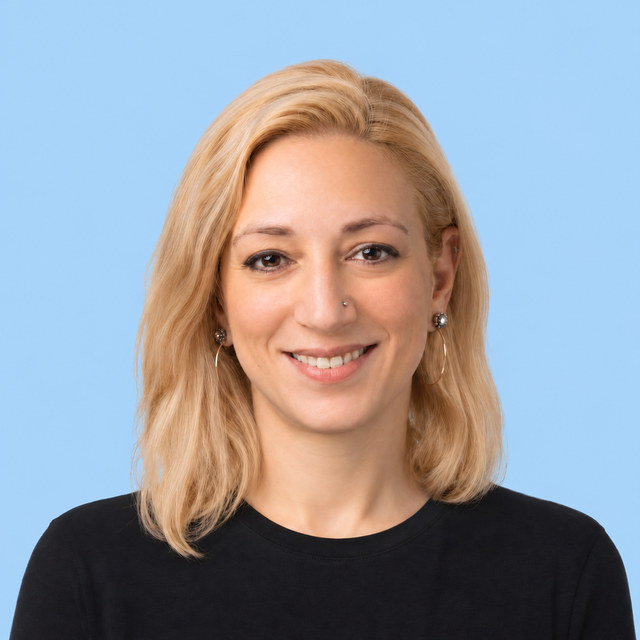
Florencia Vilardel
Docente
Magíster en Tecnologías de la Información. Líder de Ciberseguridad en Farmacity, profesora de Auditoría de Sistemas en la Universidad de Palermo e instructora de respuesta a incidentes en la Ekoparty Hackademy.
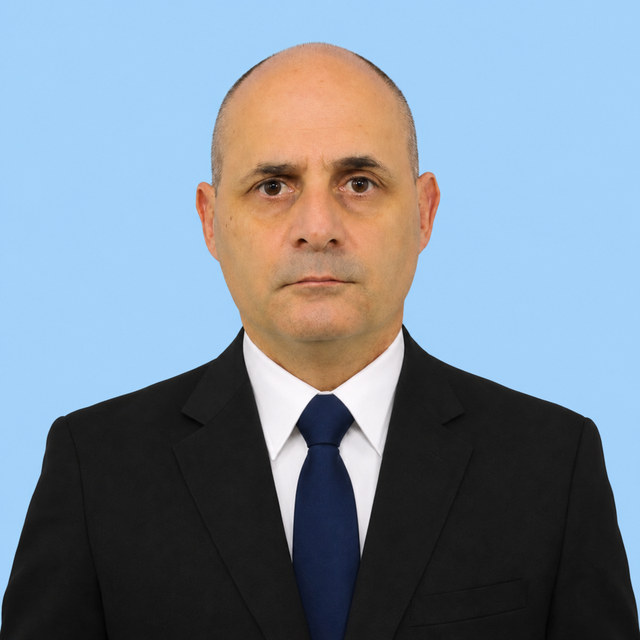
Maximiliano D'Amico
Docente
Magíster en Estrategia y Geopolítica y licenciado en Sistemas Navales. Capitán de Navío de la Armada Argentina, especializado en inteligencia, guerra electrónica y ciberseguridad aplicada a la producción de inteligencia.
Requisitos
- Nivel II aprobado (C2.3 en particular) o experiencia equivalente gestionando seguridad de la información en al menos una organización
El tipo y alcance del certificado se informan en las condiciones aprobadas de cada programa. Esta formación no otorga título universitario, matrícula ni habilitación profesional.
Página generada desde la versión 1 aprobada del programa. Consultá los términos y la política de privacidad.